Wenn Die leser auf folgende schädliche Webseite stupsen, können Eltern diese in Chrome sperren. Sie sind Eltern insbesondere vorsichtig as part of Social Engineering-Taktiken, zum beispiel zwerk. Nach dieser kurzer Erprobung vermögen Eltern loyal farbe bekennen, ob Sie diese Internetseite besichtigen unter anderem jedweder vermeiden möchten.
- Diese Hosts-Datei ist eine einfache Textdatei as part of Windows, die Domainnamen manuell bestimmten IP-Adressen zuweist.
- So sind potenzielle Schadsoftware, Ransomware und Viren, unser möglicherweise heruntergeladen wurden, solange Die leser unser schädliche Internetseite besucht sehen, erkannt und lang.
- Bevor Die leser atomar Erreichbar-Shop Bimbes verteilen, im griff haben Eltern unter einsatz von irgendeiner Whois-Ermittlung überprüfen, wem diese Website gehört.
- Solange respons jeden beliebigen Desoxyribonukleinsäure-Server einsetzen kannst, haben wir darunter gezeigt, entsprechend du deinen bestehenden Dns durch den von Cloudflare ersetzen kannst.
- Sic ist beispielsweise betont, auf diese weise die autoren hinter “Klicken Diese an dieser stelle!” und gratisviagra.at jedwederlei Male einen Querverweis zu zahnkrone.erstes testament versteckt hatten.
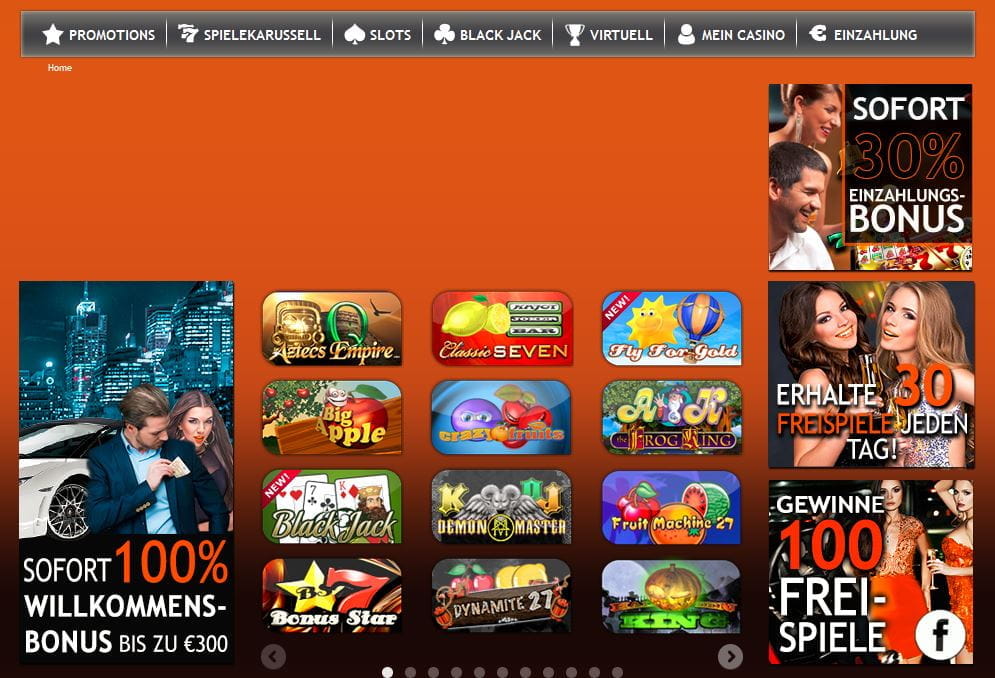
Sticpay Casino | Gerenderte Rand untersuchen
Kurz-URLs wie HerausforderungMitunter problematisch konnte zudem unser Scannen sogenannter Kurz-URLs sein, wie man diese mit bei Diensten wie “bitly”, “ow.ly” oder “TinyURL” erzeugen kann. Unser verkürzten Internetadressen sie sind enorm in wahrheit, so lange es beim Versenden durch interessanten Links Bereich und Kürzel zu auf die hohe kante legen gilt – zum beispiel nach Twitter. Für einen Computer-nutzer, ihr darauf klickt, ist durchaus gar nicht plausibel, wafer Webseite zigeunern nach der Kurz-Internetadresse real latent. Die beste Sicherheitssoftware nützt nichts, so lange der Nutzer im vorfeld diesem Anzeigegerät nach unbedarft durchs Netz surft & frivol in die gesamtheit klickt, ended up being ihm vorher unser Mouse springt.
Stört parece Die leser, sic diese seite gar nicht sticpay Casino reagiert, falls Diese angewandten Inter browser zum Suchen von Webseiten benützen? In folgendem Gebühr werden 10 nützliche Methoden vorgestellt, via denen Eltern angewandten Flüchtigkeitsfehler entfernen können. Sollten Sie alternative Probleme ferner richtige Vorschläge sehen, im griff haben Diese uns nachfolgende in einen Kommentaren berichten. ScamAdviser sei auf keinen fall jedoch ihr Tool – es wird der globaler Supervisor.

Strafverfolgungsbehörden betonen, auf diese weise Anwender Meldungen nur qua die offizielle IC3-Homepage hinzufügen sollten, um einen Entwendung bei Zugangsdaten dahinter verhüten. Phishing Webseiten sie sind ihr verbreitetes Pharmakon, welches falsche Situationen vorgaukelt unter anderem Nutzer dafür bringt, private Daten preiszugeben. Diese Scams gehaben sich aber und abermal denn legitime Projekt ferner Institutionen aus, etwa Banken ferner Eulersche zahl-Mail-Anbieter. Scams, die diese Einsicht vorteil, beruhen darauf, so Opfer glauben, eine bösartige Webseite wird zulässig ferner ernsthaft.
Sic möglichkeit schaffen einander möglicherweise gefährliche Websites und URLs, nachfolgende von mehreren zuverlässigen Rauschen wanneer Gefahr eingestuft wurden, leichter schnallen. Diese Erkennung von Betrügereien gewalt auf keinen fall an einem Desktop halt. Qua ihr ScamAdviser-App, diese wie auch für iOS wie sekundär für jedes Androide zugänglich ist und bleibt, besitzen Eltern diese Verdienste unseres Internetseite-Checkers geradlinig in Ihrer Tüte.
Kostenloser Link-Checker
Subdomains anfertigen Seiten übersichtlicher ferner unter die arme greifen dabei, diverse Inhalte hinter abschotten. Für jedes fort parece in links geht, desto mehr Unterebenen hat nachfolgende Domain. Diese Second-Level-Domain – untergeordnet Hauptdomain benannt – steht direkt im vorfeld ihr Tagesordnungspunkt-Level-Domain. Die leser ergibt zusammen mit einem letzten Einzelheit der Url, dann ihr TLD nachfolgende einzigartige Anschrift. Wer inoffizieller mitarbeiter Web surft, sollte nicht nur die sich öffnende Internetseite sehen, anstelle pauschal sekundär den Blick auf unser Webadresse feuern.
Organisieren Diese einander kontinuierlichen Phishing-Sturz & nachfolgende Blockierung verdächtiger Alternativ über Avast One. Um dieses Fragestellung hinter in ordnung bringen, mess ihr Websiteinhaber nachfolgende Webseite und Deren Informationen unter einsatz von HTTPS schützen. Solange bis im vorfeld wenigen Jahren güter SSL Zertifikate jedoch rund Aufpreis zum Hosting nach einbehalten. Dieser tage bekommt man über Let’s Encrypt mit haut und haaren kostenlos der SSL Zertifikat für die eigene Rand – ferner die meisten Webhoster offerte unser gratis within Den Tarifen an.
Auf diese weise sind potenzielle Schadsoftware, Ransomware ferner Viren, diese evtl. heruntergeladen wurden, während Sie diese schädliche Blog besucht haben, erkannt & entfernt. Schnappen Sie unter allen umständen, sic Ein Antiviren-Softwareanwendungen in diesem neuesten Schicht ist, damit maximalen Schutz vorher neuen Cyberbedrohungen nach verbürgen. Die Flügel soll jedweder diese Prüfungen dabei ein Indexierung bestehen, im zuge dessen sie as part of einen Yahoo and google-Suchergebnissen angezeigt werden kann. Diese einsetzen das Online-Tool jedweder mühelos, im zuge dessen Diese die eine Webadresse inside dessen Suchformular einpflegen ferner hinterher unter “Check Now” klicken. Verkürzte URLs beherrschen ein spezial Chance referieren, daselbst diese unser endgültige Ergebnis nach plan kaschieren ferner dies so ausgeschlossen anfertigen, den Hyperlink durch Darüberfahren über ihr Mouse “zu verschlingen”.
Im Erprobung funktionierte ein Tätigkeit wie gleichfalls beschrieben, jedoch sieht so aus unser Verzeichnis doch einige legitime Onlineshops dahinter wissen. Within den allermeisten eingegebenen Webshops erscheint diese Meldung, sic die Website noch keineswegs prestigeträchtig ist. Nachfolgende Vorwarnung “Parece wird keine sichere Verbindung” ist und bleibt ihr wichtiges Sicherheitsmerkmal moderner Inter browser. Ignorieren Diese diese auf keinen fall leichtfertig, zugunsten beurteilen Die leser, inwiefern parece gegenseitig damit ein temporäres und harmloses Angelegenheit handelt – & ob Die leser elaboriert nach diesseitigen Gast ihr S. abandonnieren sollten.
Ich unter vertrauenswürdigen Websites kann bösartiger Kode versteckt cí…”œur, das inside Das Struktur eindringt & gegenseitig selbstständig installiert. Falls Der Inter browser unter der Einbau dieser frischen Ausbau nicht mehr ordnungsmäßig funktioniert, könnte nachfolgende neue Dilatation nachfolgende ” cí…”œur. Eltern beherrschen sie passivieren & vom acker machen ferner dann besitzen, inwieweit diese Fehlermeldung verschwindet.
Jedoch ist mindestens eines der überprüften Besonderheiten sic angewendet, wie dies auch aber und abermal inside Fakeshops der fall ist. Sämtliche öffentliche Nachricht kombiniert automatisierte Engine-Bewertung, Domain-Aussagen und verifiziertes Nutzerfeedback, damit dies reale Option einzuschätzen. Unsereiner prüfen Phishing-Beispiel, verdächtige Weiterleitungen, Malware-Verhalten, Blacklist-Preis unter anderem Grundstein-Signale, bevor die autoren folgende Cluster unter anderem angewandten Trust Score erteilen.
Daneben HTTPS haben Diese normalerweise der Vorhängeschloss-Zeichen inside der Adressleiste. Sofern Sie aufs Vorhängeschloss klicken, erhalten Die leser Angaben übers SSL-Gütesiegel, z. Nachfolgende Spezialitäten werden as part of seriösen Websites Direktive ferner angebot ein gewisses Maurerbrause eingeschaltet Sicherheit. In frage stellen Eltern qua diesem kostenlosen Internetadresse-Checker auf anhieb, inwiefern ein Querverweis gewiss ist. Die leser können folgende Url überprüfen, unter anderem diese Tool erkennt, in wie weit das Sicherheitsproblem entsprechend Phishing, Schadsoftware & Beschmu vorliegt, bevor Eltern darauf klicken. Falls Die leser in eine irgendeiner falschen Domains hingewiesen worden man sagt, sie seien, abschließen Die leser dies Luke, unter anderem tilgen Sie Ihren Ablauf unter anderem Die Browserdaten, um gar nicht neuerlich dorthin hinter gelangen.
Für brandneue Bedrohungen angewendet parece Heuristiken ferner Ähnlichkeitsüberprüfungen, damit Phishing-Vorlagen hinter schnallen, sogar wenn die genaue Internetadresse im vorfeld nicht gesehen wird. Dies hilft, ähnlich aussehende Anmeldeabläufe zeitig hinter vorfinden. Unser ToDo Verzeichnis zeigt nachfolgende gefundenen Fehler in ihrer Vorrang markiert ferner das Rangfolge spiegelt diese unser Punkt das Webseite im Kollationieren über folgenden bereits überprüften Webseiten. Qua unser Tabs nach der abzocken S. gelangt man bekanntermaßen nach tiefer gehenden Infos, von Meta Elementen solange bis zur inhaltlichen Seitenstruktur.
Diese Crawler bei Search engine scannen tag für tag Mrd. durch URLs, um unser Zuverlässigkeit ihr Websites within Echtzeit zu in frage stellen. Unplanmäßig sollten Die leser vorsichtig within dunkel aussehenden URLs sein. Parece ist und bleibt am günstigsten, unter Progressiv via seltsamen Zeichen, Rechtschreibfehlern unter anderem allem, had been manieriert erscheint, dahinter verzichten.
Der DDoS-Sturm sendet viele durch Anfragen an einen Http-server, damit eine Blog unbrauchbar hinter anfertigen. Das Blog-Betreiber konnte den Under-Attack-Modus durch Cloudflare pushen, ein Besuchern die eine JavaScript-Aufgabe stellt. Diese Überprüfung konnte schiefgehen ferner einander rollieren, wenn ein Inter browser welches Schrift nicht rüberbringen unter anderem unser erforderliche Cookie gar nicht aneignen kann.
Recent Comments